


Комисията по промишленост, изследвания и енергетика (ITRE) на Европейския Парламент е приела позиция относно схема за сертифициране на киберсигурноста. Тя ще определи три нива на сигурност, основаващи се на степента на риска.
 Членовете на Европейския Пармалент от Комисията по промишленост, изследвания и енергетика (ITRE) са подкрепили нова рамка за сертифициране на свързани устройства, както и исканията за по-силна роля на Агенцията на ЕС за кибернетична сигурност.
Схемата на ЕС за сигурност в кибернетичното пространство ще удостовери, че продукт, процес или услуга в областта на информационните и комуникационните технологии (ICT) не е обект на кибератака, и че спазва международните стандарти и технически спецификации.
Рамката за сертифициране в киберпространството ще определи три нива на сигурност, основаващи се на степента на риска:
- Нисък риск: Устройството е защитено от всички известни на Агенцията за сигурност базови/основни рискове в кибер пространство;
- Значителен риск: Всички известни рискове от атаки в кибер пространство е възможно да бъдат предотвратени с ограничени ресурси;
- Висок риск: Устройството е в състояние да устои на най-съвременните кибератаки и разполага със значителни ресурси за справяне с потенциален проблем.
Сертифицирането ще бъде задължително за публични или частни доставчици на услуги, чиито дейности са от съществено значение за поддържането на критични обществени и/или икономически дейности. Такива са предприятията, ангажирани в електроенергийния сектор, водоснабдяване, транспорт, здравеопазване, както и кредитните институции (Член 5, параграф 2 и приложение II към Директивата за мрежовите и информационните системи (НИС).
Сертификатът ще доказва, че:
- услугите и данните могат да бъдат достъпни и използвани само от упълномощени лица и / или разрешени системи и програми;
- съществуват процеси за идентифициране на всички известни уязвимости и за справянето с нови такива;
- продуктите, процесите или услугите са проектирани така, че да бъдат сигурни и да са снабдени с актуализиран софтуер без никакви уязвимости;
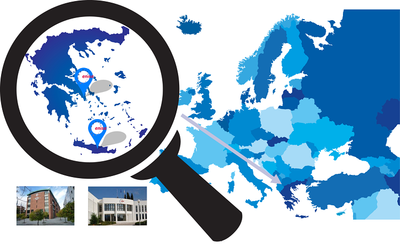
Европейска агенция за мрежова и информационна сигурност (ENISA), със седалище в Ираклион и офиси в Атина, ще стане референтна точка по схемата за сертифициране на киберсигурността, която ще следи за:
- фрагментирането на схемите за сертифициране в Европейския съюз;
- изготвянето на кандидатски схеми за сертифициране на ЕС за специфични продукти, по искане на Европейската комисия;
- поддържането специален уебсайт с цялата необходима информация за схемите за сертифициране, включително информация за изтеглени и изтекли сертификати, както и инциденти и доклади;
ENISA ще предоставя и становища и ще подпомага държавите-членки при прилагането на политиката на Съюза в областта на киберсигурността и разработването на национални стратегии за реагиране при инциденти.


